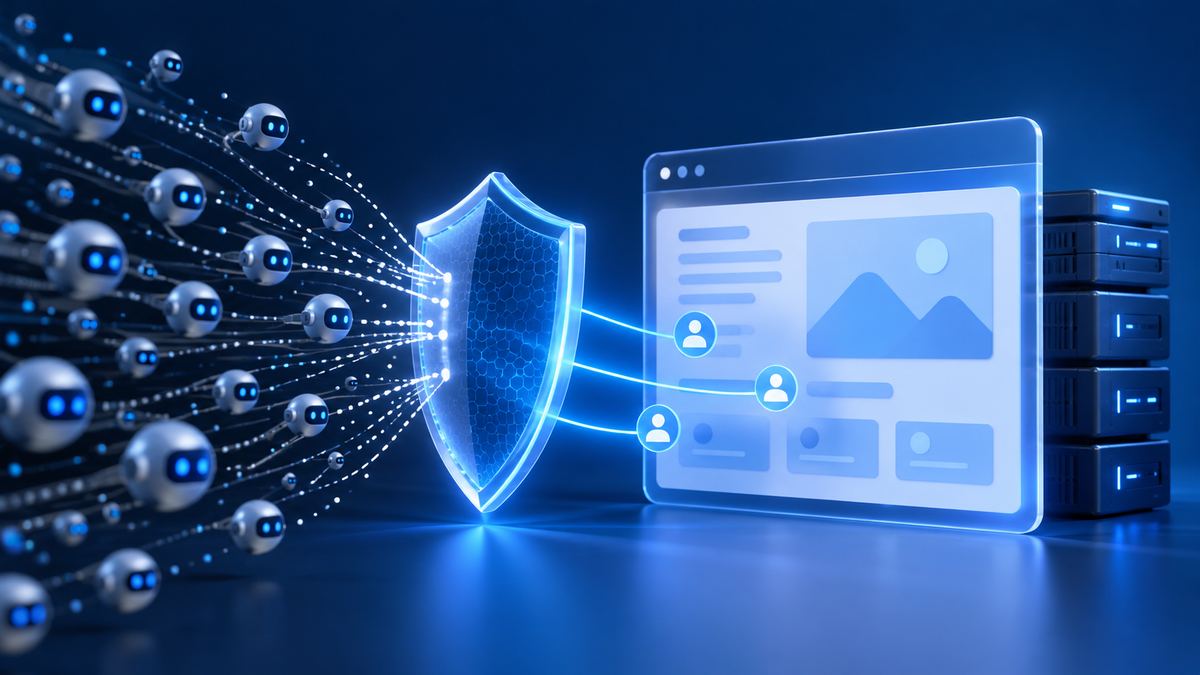
Je website reageert ineens traag, terwijl je geen campagne hebt gestart en je bezoekersstatistieken weinig bijzonders laten zien. Ondertussen meldt je hostingprovider een flinke piek in de serverbelasting. Een mogelijke oorzaak is botverkeer in WordPress: automatische programma’s die in korte tijd veel pagina’s opvragen. Hoe herken je dat en wat kun je eraan doen zonder klanten of zoekmachines buiten te sluiten?
Wat is botverkeer en wanneer wordt het een probleem?
Bots bezoeken websites zonder dat iemand iedere pagina zelf opent. Zoekmachines gebruiken ze om inhoud te ontdekken. Ook monitoringdiensten en socialmediaplatforms halen automatisch pagina’s op. Dat kan nuttig zijn. Andere bots verzamelen massaal informatie, proberen inloggegevens of zoeken naar kwetsbare onderdelen.
Niet iedere piek is dus een aanval. Ook een legitieme crawler kan te enthousiast langskomen. Het wordt problematisch wanneer verzoeken zoveel capaciteit vragen dat echte bezoekers moeten wachten. Veel aanvragen achter elkaar zijn bovendien iets anders dan veel gelijktijdige klanten. Kijk daarom naar het soort verkeer én naar het werk dat je server daarvoor moet uitvoeren.
1. Vergelijk statistieken met de serverlogs
Begin met het tijdstip waarop de vertraging ontstond. Vraag je hostingpartij om de toegangslogs van die periode te bekijken. Interessant zijn het aantal verzoeken per minuut, de opgevraagde URL’s, terugkerende IP-adressen, responstijden en foutmeldingen. Vergelijk dit met de belasting van PHP en de database.
Je bezoekersdashboard vertelt niet het hele verhaal: afhankelijk van de meetmethode worden automatische verzoeken daar niet allemaal geregistreerd. Een opvallende naam in de browseridentificatie, de zogeheten user-agent, is ook geen sluitend bewijs. Die naam kan worden nagemaakt. Laat bekende zoekmachinebots daarom verifiëren voordat je uitzonderingen instelt.
2. Kijk naar URL-parameters, ook bij gewone pagina’s
Een bot hoeft geen bestaande link te volgen om een URL met parameters op te vragen. Hij kan zelf iets achter het vraagteken toevoegen. Je dienstenpagina kan daardoor in de logs verschijnen met steeds een andere combinatie van parameters, terwijl jij die nergens hebt geplaatst.
Afhankelijk van je cache-instellingen kunnen zulke varianten als aparte pagina’s worden behandeld of buiten de cache vallen. Dat levert extra opslag of herhaald werk voor WordPress op. LiteSpeed beschrijft bijvoorbeeld dat bots met wisselende querystrings een snelgroeiende cachemap kunnen veroorzaken.
Laat onderzoeken welke parameters de inhoud echt veranderen. Bekende trackingparameters kunnen soms buiten de cachesleutel blijven, terwijl ze in de URL behouden blijven. Pas dit gericht toe: zoekopdrachten, productfilters, taalkeuzes en winkelwagenacties mogen niet zomaar worden genegeerd. De juiste aanpak hangt ook af van je webserver; LiteSpeed Enterprise en OpenLiteSpeed hebben hiervoor verschillende configuratiemogelijkheden.
3. Controleer of de cache werkelijk helpt
Een geactiveerde cachingplugin bewijst nog niet dat de drukbezochte pagina’s uit de cache komen. Laat openbare pagina’s controleren op cachetreffers en onderzoek juist de URL’s die tijdens de piek veel werden aangevraagd. Een snelle homepage zegt weinig over een drukbelast zoekscherm of formulier.
Cache ook niet blind alles openbaar. Accountpagina’s, persoonlijke gegevens en afrekenprocessen vragen om passende uitzonderingen. De winst zit in minder onnodige verwerking, met behoud van correcte functionaliteit. Meer over die basis lees je in onze blog over server-side optimalisatie voor WordPress.
4. Beperk misbruik vóórdat WordPress het verwerkt
Met rate limiting beperk je hoeveel verzoeken een bezoeker of ander herkenbaar verkeerspatroon binnen een bepaalde periode mag doen. Een webserver of beveiligingsdienst kan dan bijvoorbeeld tijdelijk blokkeren of een controle tonen. Cloudflare biedt hiervoor regels; de beschikbare mogelijkheden hangen af van het abonnement.
Stel grenzen in op basis van normaal gebruik en begin gericht, bijvoorbeeld bij herhaalde inlogpogingen of buitensporige zoekverzoeken. Er bestaat geen veilig standaardgetal voor iedere website. Test ook klanten op een gedeeld bedrijfsnetwerk, mobiele bezoekers, formulieren en betaalmeldingen. Te strenge regels kunnen juist omzet kosten.
5. Houd nuttige bots en koppelingen bereikbaar
Een betaalprovider, voorraadkoppeling of uptimecontrole kan ook automatisch je website benaderen. Maak daarom eerst een overzicht van noodzakelijke diensten. Stel alleen gerichte uitzonderingen in voor geverifieerd verkeer en controleer na iedere wijziging of die diensten blijven werken.
Een robots.txt-bestand kan meewerkende crawlers aanwijzingen geven. Het dwingt ongewenste bots echter niet om te stoppen en vervangt geen toegangsbeveiliging. Google waarschuwt bovendien dat een geblokkeerde URL soms nog in zoekresultaten kan verschijnen. Gebruik robots.txt dus bewust voor crawlbeheer en bescherm vertrouwelijke onderdelen met echte toegangscontrole.
6. Meet of de oplossing resultaat heeft
Leg vóór en na de wijziging dezelfde gegevens naast elkaar: responstijden, serverbelasting, foutcodes en het aantal zware verzoeken. Controleer vervolgens een complete klantreis. Kun je nog een formulier versturen, een offerte aanvragen en, bij een webshop, een bestelling afronden?
Bewaar de meetgegevens en stel meldingen in voor nieuwe afwijkingen. Blijft de belasting hoog, onderzoek dan ook andere oorzaken, zoals achtergrondtaken of trage databasequeries. Botverkeer in WordPress beperken begint bij een onderbouwde diagnose en vraagt daarna om controle. Neem die controles mee in je WordPress-onderhoud.
Hulp nodig bij een trage of overbelaste website?
Bij DSG WEB kijk ik naar de samenhang tussen je website, caching, beveiliging en hosting. Ik kan helpen om opvallend verkeer te onderzoeken, onnodige belasting te verminderen en maatwerk of koppelingen te verbeteren. Zoek je een andere hostingomgeving? Dan bespreken we welke webhosting en welk beheer bij je website passen.
Je hoeft vooraf niet te weten waar de fout zit. Stuur je websiteadres en vertel wanneer je problemen merkt. Dan bekijken we samen wat er nodig is, met een duidelijke indicatie van de werkzaamheden en kosten.
Bronnen en technische achtergrond
Geraadpleegd op 28 oktober 2026: LiteSpeed over cachegroei door bots, LiteSpeed over querystrings, Cloudflare over rate limiting en Google over robots.txt.